
Préparer les données avant une formation IA
Préparez les données avant une formation IA : tri, anonymisation, droits, environnement de test et règles de conservation.
Par Pablo Nastar
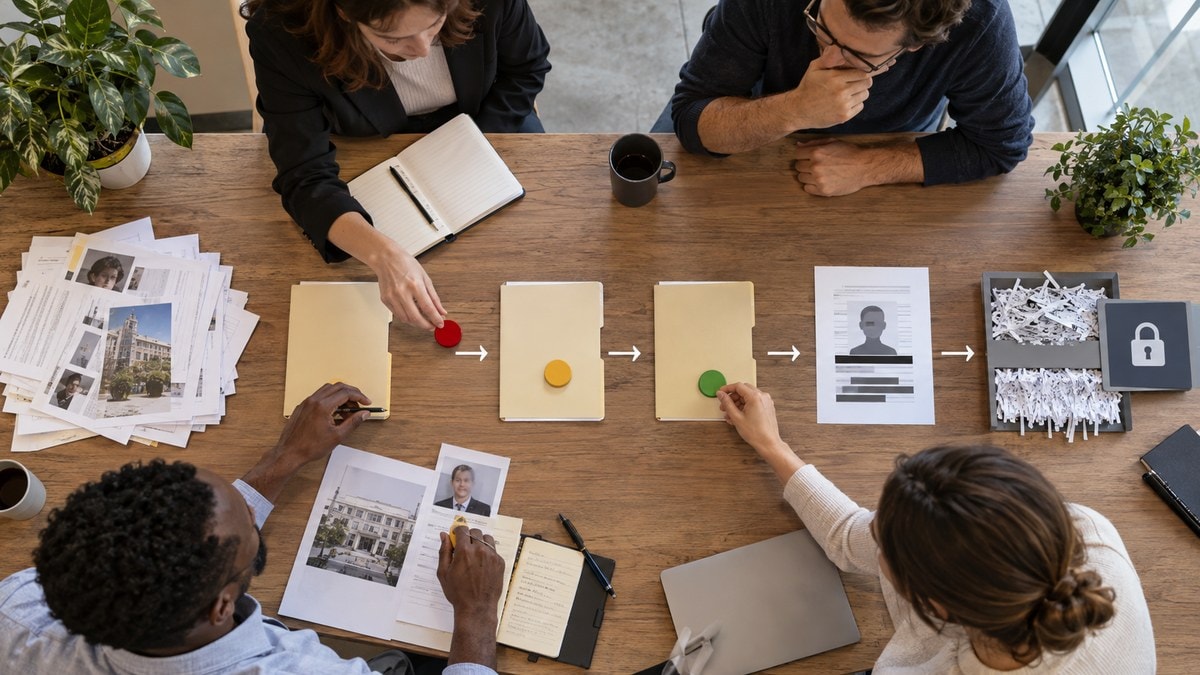
Le formateur propose un exercice sur un document métier. Un participant ouvre alors un dossier client réel, le dépose dans un service public et partage son écran. La session qui devait réduire les risques vient d'en créer un. Préparer données formation IA signifie décider avant la session quels contenus peuvent être utilisés, dans quel environnement, par qui et pendant combien de temps.
Des exemples réalistes sont utiles, mais « réaliste » ne signifie pas « réel et identifiable ». Un bon jeu d'exercice reproduit la structure et les difficultés du travail sans transporter les secrets, données personnelles ou droits d'un dossier actif.
Sommaire
- Cartographier les données utiles
- Créer des jeux d'exercice sûrs
- Choisir comptes et environnement
- Encadrer accès et conservation
- Préparer les incidents
- Expérience et limites
- Questions fréquentes
Cartographier les données avant la formation IA
Classez les données par finalité, sensibilité, droits et nécessité. Si une information n'est pas nécessaire à l'objectif pédagogique, elle ne doit pas entrer dans l'exercice. Cette minimisation réduit le risque sans appauvrir la compétence travaillée.
Identifier les familles de données
Séparez données publiques, internes, personnelles, contractuelles, techniques et sensibles. Ajoutez les œuvres, plans, images, marques et documents de tiers. Un document public peut rester protégé par le droit d'auteur ; une donnée interne peut révéler une stratégie même sans nom de personne.
Décrire le trajet
Notez où le fichier est stocké, comment il est transmis, quel service le traite, qui voit l'écran et où la sortie est enregistrée. La CNIL rappelle les précautions de vie privée avec l'IA générative. La question ne s'arrête pas au prompt : elle couvre tout le cycle.
Vérifier la finalité
Posez-vous la question : quelle compétence exige ce contenu précis ? Pour apprendre à résumer, un dossier synthétique suffit souvent. Pour apprendre à repérer une donnée sensible, il faut des exemples construits et clairement étiquetés, pas une base réelle.
Créer des jeux d'exercice sûrs et utiles
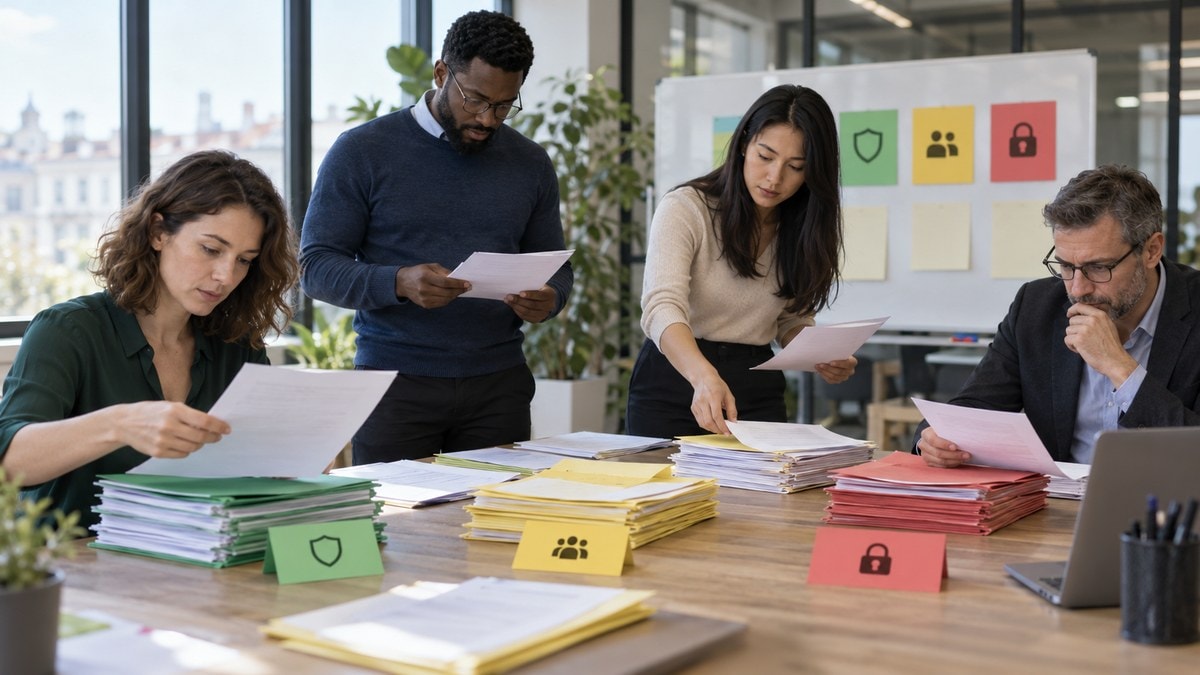
Un jeu pédagogique conserve les difficultés nécessaires et retire les informations inutiles. L'anonymisation n'est pas le simple remplacement d'un nom : une personne ou un projet peut rester identifiable par recoupement. Lorsque l'anonymisation robuste n'est pas possible, préférez des données synthétiques.
| Méthode | Usage | Vigilance |
|---|---|---|
| Données synthétiques | Reproduire une structure sans dossier réel | Ne pas les présenter comme faits |
| Masquage | Retirer champs directement identifiants | Risque de réidentification |
| Agrégation | Travailler sur tendances | Perte de détails utiles |
| Extrait public autorisé | Apprendre à citer et vérifier | Droits et date de la source |
| Bac à sable | Tester sans système de production | Accès et purge à contrôler |
Construire un scénario synthétique
Créez une entreprise, un projet ou un dossier générique sans nom, lieu ni résultat réel. Indiquez qu'il s'agit d'un « Example scenario » conformément aux règles éditoriales. N'ajoutez pas de chiffres de performance inventés. Le mécanisme pédagogique suffit.
Préserver la difficulté
Un jeu trop propre n'apprend pas à décider. Ajoutez une source contradictoire, une instruction ambiguë, un tableau incomplet ou une donnée qu'il faut refuser. L'exercice doit évaluer la préparation et la vérification, pas la capacité à obtenir une réponse flatteuse.
Le guide sur la confidentialité des données et l'IA fournit une base. Notre article sur l'audit des compétences IA aide à relier les exercices aux niveaux attendus.
Choisir les comptes et l'environnement
Les participants doivent utiliser un environnement approuvé avec des paramètres connus. Un compte personnel ou gratuit ne doit pas être improvisé le jour de la formation. Les conditions, la conservation et l'utilisation des contenus peuvent varier selon l'offre.
Examiner le fournisseur
Lisez les conditions, la politique de confidentialité, les réglages d'historique, les possibilités d'administration et le traitement des données. Documentez la version consultée. Le guide de l'ANSSI sur la sécurité de l'IA générative fournit des recommandations à intégrer dans l'analyse de sécurité.
Préparer les accès
Créez les comptes avant la session, appliquez l'authentification requise et testez les droits. Ne partagez pas un même mot de passe entre participants. Vérifiez le réseau, les extensions et les restrictions du poste. Prévoyez une alternative si le service est indisponible.
Séparer formation et production
Utilisez un espace de test lorsque c'est possible. Interdisez la connexion automatique à des répertoires de production. Les sorties de l'exercice ne doivent pas être envoyées au client ou intégrées à un livrable sans nouvelle validation.
Encadrer accès, partage et conservation
La session doit annoncer qui accède aux données, ce qui peut être partagé et quand les fichiers seront supprimés. La pédagogie ne justifie pas une conservation indéfinie. Les captures et enregistrements nécessitent une attention particulière.
Avant la session
Envoyez une fiche simple : outils autorisés, fichiers fournis, données interdites, règles de partage et contact en cas de doute. Demandez aux participants de ne pas apporter de dossiers réels. Informez-les si la session est enregistrée et dans quel but.
Pendant la session
Le formateur vérifie les fichiers avant import et rappelle la règle au début de chaque exercice. Un participant doit pouvoir demander sans exposer le document. Les travaux en groupe utilisent des liens limités et non des espaces publics.
Après la session
Supprimez les comptes temporaires ou retirez les accès, purgez les fichiers selon la règle annoncée et archivez uniquement les preuves nécessaires. Conservez le programme et les évaluations sans conserver tous les contenus générés.
Préparer les incidents et les erreurs
Une règle utile précise quoi faire quand une donnée interdite a été saisie : arrêter, signaler, conserver les éléments nécessaires et contacter les responsables. Le silence aggrave souvent le problème. Testez ce circuit avant la formation.
Réagir sans improviser
Le participant arrête le partage, n'efface pas aveuglément les traces utiles et informe le référent. Les responsables évaluent la donnée, le service, le compte et les actions possibles. La procédure existante de gestion d'incident reste applicable.
Tirer une leçon
Après traitement, corrigez le jeu d'exercice, la règle ou l'environnement. Ne réduisez pas l'incident à une faute individuelle si le dispositif invitait implicitement à utiliser des documents réels.
Checklist opérationnelle
1. Définissez l'objectif pédagogique. Chaque donnée sert une compétence.
2. Classez les informations. Public, interne, personnel, sensible, protégé.
3. Construisez les jeux. Synthétiques ou réellement anonymisés.
4. Validez l'environnement. Comptes, paramètres, accès et stockage.
5. Informez les participants. Interdits, partage, conservation et incident.
6. Purgez et révisez. Supprimez ce qui n'a plus de finalité.
La formation d'introduction à l'IA et au prompting peut être organisée autour de ces garde-fous. Pour un cadrage spécifique, contactez Educasium.
Bloc expérience
Expérience délimitée. Educasium travaille la confidentialité dans ses contenus de formation. Nous ne publions pas de cas d'incident client ni de garantie d'anonymisation. La préparation doit être validée par les responsables compétents de l'organisation lorsque les données ou systèmes sont sensibles.
Limites et contre-cas
La pseudonymisation ne rend pas toujours les données anonymes. Une donnée synthétique peut reproduire un biais ou une structure confidentielle. Un compte professionnel réduit certains risques sans rendre tout contenu admissible. Enfin, une session hors ligne ne règle pas les droits d'auteur ou la confidentialité entre participants.
Questions fréquentes
Peut-on utiliser un dossier métier dont les identifiants ont été retirés ?
Seulement si l'anonymisation est robuste et l'usage autorisé. Retirer le nom ne suffit pas lorsque le projet reste identifiable. Évaluez les recoupements et les droits contractuels. En cas de doute, créez un dossier synthétique.
Faut-il interdire toutes les données réelles ?
Pour une formation générale, c'est souvent la règle la plus claire. Certains parcours contrôlés peuvent nécessiter des données réelles avec base, environnement et accès adaptés. Cette décision ne doit pas être laissée au participant. Documentez les conditions et les responsables.
Un compte entreprise protège-t-il automatiquement les données ?
Non. Il faut vérifier les conditions, réglages, intégrations et pratiques. Les utilisateurs peuvent encore saisir une information inutile ou partager une sortie de façon incorrecte. Le compte fait partie du contrôle, il ne remplace pas la règle. Relisez les documents du fournisseur.
Que conserver après la formation ?
Conservez les preuves nécessaires : programme, participation, évaluations et décisions pédagogiques selon vos règles. Les fichiers d'exercice temporaires peuvent être supprimés lorsque leur finalité est terminée. Évitez d'archiver automatiquement toutes les conversations. Fixez une durée et un responsable.
Préparez une session sans exposer vos dossiers
Formation éligible à une prise en charge OPCO/FIF PL sous conditions. Organisme certifié Qualiopi. Découvrez notre formation d'introduction à l'IA et au prompting ou contactez Educasium pour concevoir un environnement pédagogique adapté.
Envie d'aller plus loin ?
Découvrez nos formations IA spécialisées pour votre métier.
Voir les formations